娛樂城官方網址核對
品牌名一樣唔代表網址一樣。核對娛樂城入口時,應由來源、網域、跳轉、DNS、TLS、登入、客服同支付頁一齊睇;任何單一標誌、鎖形圖示或相似介面都唔足以證明營運者身份。
官方網址最快點核對?
先確認你「由邊度入去」,再確認「最後去到邊個網域」
最穩陣的做法係由品牌已知主站、官方 App、條款頁或可回查客服入口開始,再記錄登入、註冊、客服、收銀台實際跳去邊個網域。
網址看似一樣,實際要拆哪幾個部分?
比較網址時,應先把瀏覽器顯示的完整連結拆成通訊協定、主機名稱、主網域、子網域、路徑及查詢參數。以「login.example.com」作純格式示例,login 是子網域,example.com 才是主網域;而「example.com.fake-site.test」真正的主網域並非 example.com。這種把品牌放在左邊、陌生主網域放在後面的寫法,正是仿冒網站容易利用的視覺錯覺。不要只看最左邊或網址中的品牌字樣。
尤其要留意英文字母 O 和數字 0、細寫 l 和大寫 I、不同連字號、形似的國際化域名,還有把品牌名稱夾進很長的路徑。手機瀏覽器往往只顯示部分網址,關鍵的最後網域可能藏在省略號後面。因此核對應點開瀏覽器的完整網址欄,再按裝置功能複製至筆記逐段閱讀;如果複製出的字串與你認得的網址不同,不能只靠網頁標誌或配色判斷安全。
IDN 同形異義字(Homograph)要額外留神:國際化域名可以使用不同文字系統中外觀相近的字元。例如拉丁小寫 s(U+0073)與西里爾小寫 ѕ(U+0455)並非同一字元;後者組成的 ѕ198.my 會以 Punycode A-label xn--198-ehd.my 表示。瀏覽器會按安全規則決定顯示 Unicode 字形或 Punycode,並非每個 IDN 都一定顯示 xn--。核對時應複製完整主機名稱到純文字工具,檢查是否混用不同文字系統;遇到不熟悉字元或無法確認的主機名稱,不要輸入密碼、OTP 或付款資料。
HTTPS 的鎖形標誌表示連線採用加密機制,不能單獨證明對方就是品牌營運者。詐騙網站也可以安裝有效的 HTTPS 憑證。讀者真正需要確定的是「自己是否來到預期網域」,再查該網域是否可從已知品牌入口或可回查公開資訊建立關聯。即使主頁外觀與之前完全相似,登入及支付頁一旦轉去未核實的主網域,仍應重新確認。
廣告連結、短網址和社交群邀請會遮住第一步路徑。搜尋結果出現在前幾名,也可能是付費推廣或其他第三方頁面。看見「官方」「會員專用」「香港鏡像」等字眼,應視為待查主張,不能當作驗證完成。先打開自己早已保存的入口、再核對最終目的地,比反覆搜尋同一品牌關鍵字更能控制來源;相關方法可配合假客服辨識一起使用。
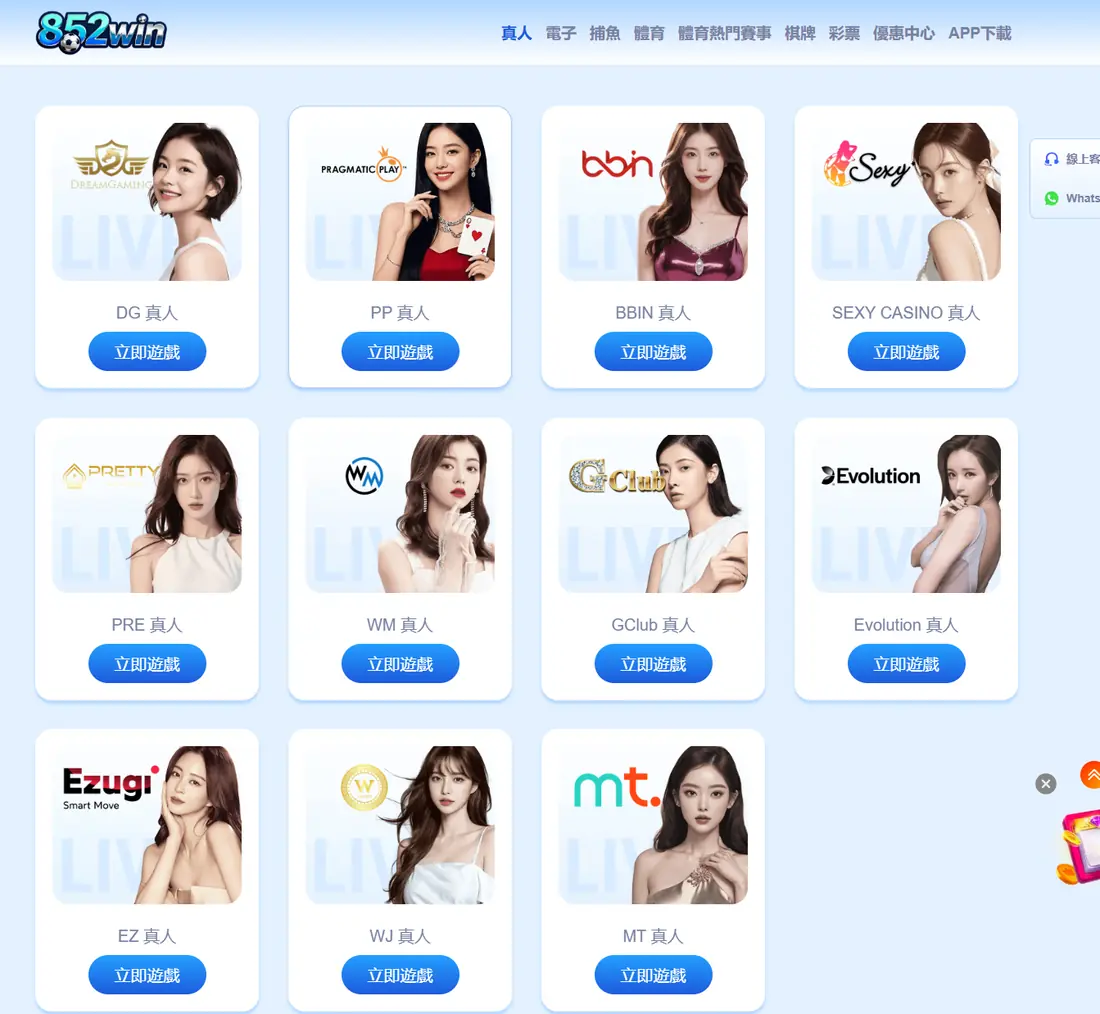
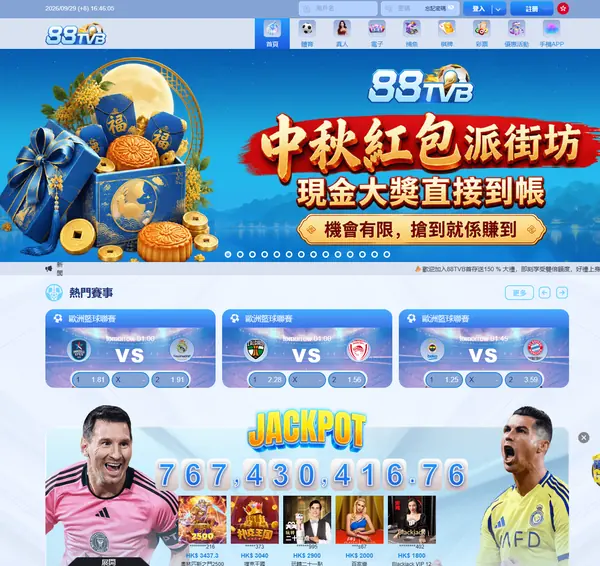
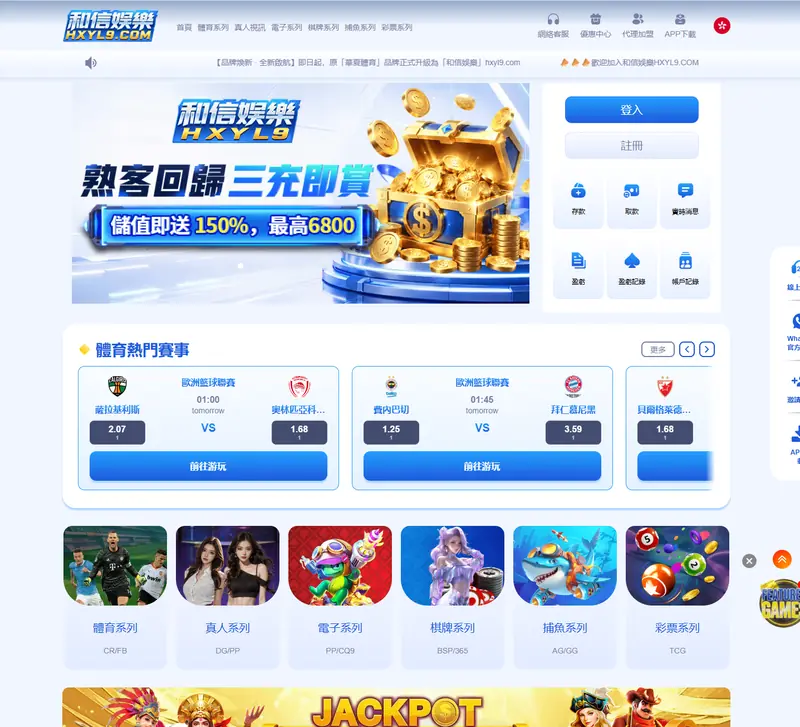
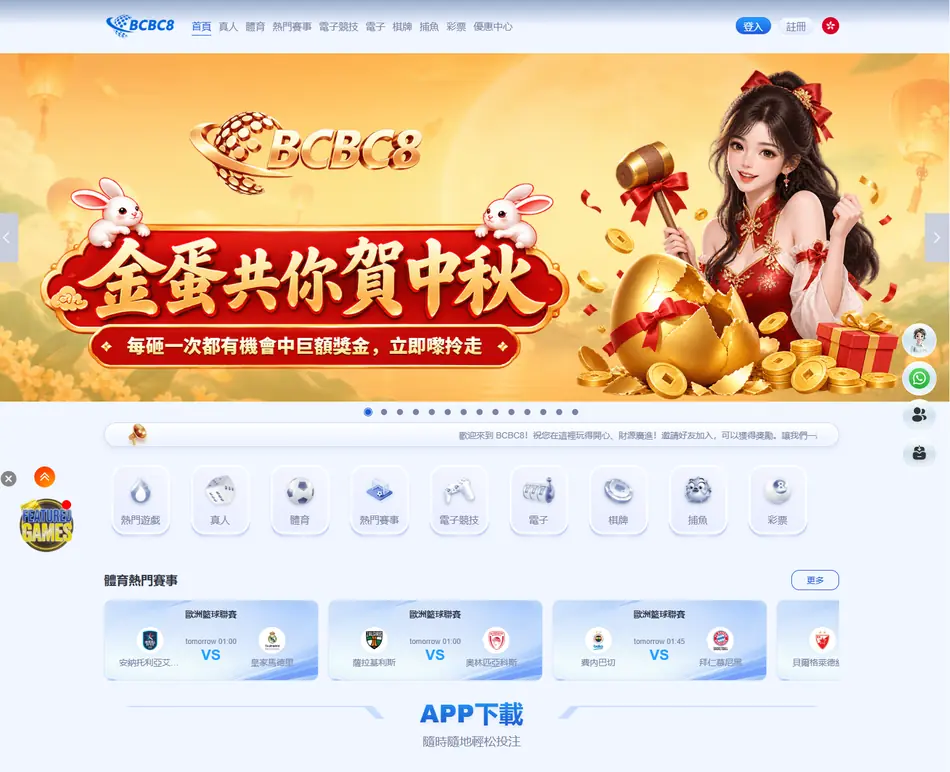
比較 S198、78HK、852win、88TVB、和信娛樂、BCBC8、33ONE 或 DGFUN 時,可用站內評測辨認品牌名稱、歷史介面及功能分類;但評測頁只記錄站內資料,並非品牌官方網址清單。品牌改版、語言版本和支付服務商切換,都可能令頁面外觀改變;仿冒頁亦可能複製舊版介面。核對記錄應同時列出「最初來源」「最後主網域」「用途」「當天日期」,並將是否可獨立核實分開填寫。
請分清「不一致」和「已證實詐騙」:一個新子網域未必錯,也可能是登入、客服或 CDN,但無法核實時絕不代表可以放心輸入密碼。從已知渠道查詢新網域用途,要求回答其負責功能、是否需要登入及是否承接舊地址;如果品牌客服也無法說明,先停止輸入個人及收款資料。在網站維護或跳轉的情況下,「待確認」是一個正常而有用的結論。
此外,部分網址在不同語言介面或行動裝置上會顯示不同路徑,使用者常因此誤以為出現兩個官方入口。判斷時先核對相同的主網域是否仍然存在,再看是否只是 zh-hk、en、mobile 等路徑有所不同。如果連主網域也改變,就應回到可信來源確認新舊網域的關係。帳戶自動保留登入狀態亦不等於該跳轉安全,瀏覽器可能早已儲存會話資料。對於要求重新輸入密碼的跨網域頁面,應採用較嚴格的二次核對。
入口來源比搜尋結果標題更重要
品牌主站
由已核對的品牌首頁開始,記低完整網域。
官方 App
App 內客服、收銀台或帳戶中心可以反查平台使用的正式網域。
條款/公司頁
Terms、About、Privacy、Payment 頁通常有公司名稱或網域資料可交叉核對。
品牌客服
由主站內開出的客服比搜尋廣告或陌生 WhatsApp 更適合作為核對來源。
網址本身要睇邊幾個位置?
| 核對位置 | 核對方法 | 常見問題 |
|---|---|---|
| 主網域 | 先辨認註冊域名的主體與頂級域名,例如 example.com;不要只看網址最左側的品牌字樣。 | 把品牌字串放在陌生主網域前方,例如 example.com.fake-site.test。 |
| 子網域 | 登入、支付、客服可能使用不同子網域;逐一確認是否由已知主站或正式公告反向連出。 | 把陌生主網域誤認成品牌的正常子網域。 |
| IDN/Punycode | 檢查主機名稱有否混用拉丁、西里爾或其他文字系統的相似字元;必要時轉成 Punycode 比對。 | 利用同形字替換字母,令視覺上相似的域名指向不同註冊域名。 |
| DNS/DNSSEC | 比較可信遞迴解析器的 A/AAAA/CNAME 回應,並檢查已簽署網域的 DNSSEC 驗證狀態。 | 本地 DNS 快取或解析器回應被污染;但 CDN、Anycast 及地區導向亦會造成正常 IP 差異。 |
| TLS/SAN | 確認憑證有效期、信任鏈及 SAN 是否涵蓋目前完整主機名稱;TLS 1.2/1.3 均可提供加密連線。 | 把有效 HTTPS、免費 CA 憑證或 Cloudflare 憑證誤當成品牌營運者身份證明。 |
| 品牌一致性 | 交叉比對已知入口、公司資料、條款、客服、登入及收銀台的實際主機名稱。 | 只複製 Logo 與介面外觀,登入或收款時卻跳到未經確認的網域。 |
短網址、活動頁及多次跳轉:點樣追查來源?
有些平台會把廣告落地頁、會員註冊、登入、支付及客戶支援分開放在不同網域,因此跳轉一次本身不能證明有問題。但跳轉之後如果突然要求帳戶憑證或付款資料,信任要求已改變,應停在該步重新核對。尤其是從群組點進短網址再跳到另一個看似官方的會員頁,應分開記錄「群組來源」「短網址」「中間頁」「最終網址」,否則事後只能看見最後一頁而失去可疑源頭。
追查時不必安裝未知程式或點擊更多陌生按鈕。可先在瀏覽器查看現在的地址,保留可見的來源 URL;對方要求下載 APK、關閉安全警告或允許遠端控制時,應停止。由你自己輸入的品牌主站重新走一次正常登入或客服路徑,對照有沒有相同的目的網域。如兩條路徑不同,先在原本可信的支援渠道問清楚,而不是接受新頁面上的「安全升級提示」。
活動頁最容易加入多個追蹤參數。網址中出現 `?` 後面的一串參數,可能用來識別來源,也可能被第三方濫用;參數不等於官方授權。相反,查詢參數不同並不必然表示品牌不同。用主網域、頁面功能及可回查支援來源判斷,比單看長網址中是否含有 affiliate、bonus 或 vip 等字眼可靠得多。切勿把帶有帳戶識別資訊的完整連結隨意公開。
如果看到「多個官方入口」清單,先核對清單本身由誰發佈、最後更新日期與是否能在已知網站反查。純圖片製作的網址海報特別容易過期,亦容易被轉發修改。對於正在使用的帳戶,最好優先保留你曾安全登入的入口,並定期從可信渠道核對有沒有搬遷公告。網站正常開啟、登入成功,最多證明當下可以使用,仍不能單靠這兩件事推論營運者、監管身份或支付可靠性。
如收銀台改為外部支付服務商的網域,應多查三件事:誰發出跳轉、收款名稱/資產網絡是否與帳戶內指示相符,以及跳轉後是否要求不必要的帳戶密碼。FPS 和 USDT 的支付欄位有不同風險,不能單以「有付款標誌」當成驗證。可參考FPS 資料核對和USDT 網絡核對,特別留意幣種、地址和實際收款對象。
跨品牌核對時,應把「品牌頁」「註冊頁」「活動頁」「收銀台」視為不同功能端點。對 S198、78HK、852win、88TVB、和信娛樂、BCBC8、33ONE 及 DGFUN,逐一記錄由已知入口到各端點的主機名稱、跳轉次數及頁面用途;無法從可信入口反向確認的網域一律列作待核實,不因品牌 Logo 或相似版面就認定同一營運者。
網站不時會在付款步驟使用彈出視窗、內嵌框架或獨立的第三方表單。這些技術表現本身未必異常,但使用者應弄清楚目前由哪個網域處理資料,以及頁面如何返回原來的會員紀錄。當收款內容與最初指示不符、付款資料突然改成私人帳號或無法留下交易編號時,應停止提交。對於 USDT,另需查兩邊網絡和地址;對於 FPS,則核對收款識別和銀行實際顯示的對方名稱。技術切換不能省略資金去向的驗證。
有跳轉網址代表有問題?未必
娛樂平台可能使用登入、支付、CDN、客服或地區導向網域,所以有跳轉本身唔等於異常。重點係跳轉用途有無合理、最後品牌與帳戶是否一致。
常見仿冒網址有咩特徵?
- 拼字只差一個字母
例如用數字 0 代替 O、用 l 代替 I。 - 額外字尾/字頭
品牌名後突然加 login、vip、hk、official 等字眼。 - 陌生頂級域名
同品牌過往入口完全不同,而且無法由主站或客服回查。 - 付款頁突然換品牌
入金/USDT 地址頁的品牌、公司或客服識別完全唔一致。 - 搜尋廣告仿冒
搜尋頁上排得高唔等於一定官方,仍應核對最終網域。
IDN 同形字、DNS 污染與 TLS 憑證:三層技術核驗
一、IDN/Punycode 同形字辨識:域名可以使用 Unicode 字元。拉丁 s(U+0073)與西里爾 ѕ(U+0455)外觀接近但編碼不同;ѕ198.my 的 Punycode 表示為 xn--198-ehd.my。瀏覽器是否顯示 Unicode 或 Punycode,會按字元混用及安全規則處理。不要只靠肉眼看網址列;複製完整主機名稱,檢查文字系統及 Punycode 表示,再決定是否繼續。
二、DNS 污染與解析差異:DNS 快取污染可能令同一主機名稱在不同解析器得到非預期答案。技術人員可用可信的 DNSSEC 驗證解析器比較 A/AAAA/CNAME 與 NS 記錄;若網域有 DNSSEC 簽署,留意驗證解析器是否回報 authenticated data(AD)。CDN、Anycast、負載平衡及地區路由會令不同地點取得不同 IP,單憑 IP 不同不能判定遭污染;DNSSEC 驗證的是 DNS 資料完整性,並不證明網域屬於哪個品牌。
三、TLS 憑證與 SAN:檢查憑證主體、簽發者、有效期、信任鏈,以及 Subject Alternative Name(SAN)是否涵蓋瀏覽器目前連線的完整主機名稱。*.example.com 通常只涵蓋一層子網域,不會自動涵蓋根域名 example.com 或更深層的 a.login.example.com。Let’s Encrypt 等免費憑證並非較低安全等級;Cloudflare 憑證或共用 SAN 亦只反映憑證涵蓋/網域控制關係,不能證明品牌授權、公司身份或鏡像合法性。
DNS 查核指令(以 example.com 作示例):
dig example.com NS
dig example.com A +dnssec
dig @1.1.1.1 example.com A +dnssec
dig @8.8.8.8 example.com A +dnssec
dig example.com CAA
TLS 憑證欄位查核(只對已知、可信的測試主機執行):
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates -ext subjectAltName如果同一網域在家用網絡與可信行動網絡解析結果差異很大,先停止登入及付款,再透過可信 DNSSEC 驗證解析器、網絡服務供應商及既有品牌入口交叉查證。不要安裝陌生 DNS 設定檔、根憑證或遠端控制程式來「修復」網址。
登入、客服及資金頁,為何需要三級身份核實?
品牌首頁可供閱讀資訊,登入頁卻可能取得你的用戶名稱與密碼,兩者風險完全不同。當瀏覽器導向陌生主網域並要求輸入密碼時,最適合的反應不是試一下是否登入成功,而是返回自己已核實的入口。部分釣魚頁在輸入後會故意顯示「密碼錯誤」,令使用者反覆輸入或改用驗證碼;此時你已經把資料送到未知站點,不能再把錯誤訊息理解為普通系統問題。
客服網域也需要獨立比對。透過網站內嵌的聊天室聯絡,不代表任何事後主動傳訊的 WhatsApp 都屬於同一服務團隊。記錄原站如何開啟客服、實際帳號或會話 ID、是否要求另開連結,以及能否從網站內反查。若有人聲稱帳戶被凍結,並提供新的「解除限制」頁面,應先用已確認入口查帳戶訊息,必要時另循官方支援系統問明原因。
付款頁則應同時核對頁面身份和資金去向。銀行或 FPS 付款前要留意收款名稱、代理識別碼、幣別和入金金額;USDT 付款要核對網絡、代幣和完整地址。不應因為平台標誌在畫面上方,就忽略頁面底部出現完全不同的公司名稱或陌生付款要求。特別是對方叫你先轉入「暫存戶口」再處理提款,應回到已知收銀台確認是否真的存在該流程。
假如登入後畫面與舊介面不同,也不一定代表遭到入侵。你可以比較功能名稱、客服入口、帳戶交易歷史,以及能否由原本入口連到新頁;但這些仍只是支持判斷的線索,不構成單一確證。最有用的做法是把所有差異列成清單,再向從已知官方途徑找到的支援人員逐項核對,並記錄日期。沒有解釋的變動不適合被默默略過。
手機使用者還需要特別檢查應用程式來源。陌生聊天室傳來的安裝包或手機管理設定,可能越過正常瀏覽器保護。當網站要求安裝來路不明 APK 才能提款、關閉裝置安全檢查、授予無關權限或分享螢幕時,應停止操作。已安裝不明程式的人,先從安全裝置修改重要帳戶憑證、檢查登入紀錄及詢問相關服務商;更詳細的社交詐騙風險可看假客服頁。
站內八品牌評測入口能讓你查看不同品牌的登入、遊戲及資金頁面分區,但它不是官方域名證明。把評測作「辨認品牌功能」工具,再把主網域、客服與付款關係交給獨立可信渠道核實,才不會把資訊型網站誤當成授權機構。任何品牌的錢包提款頁及會員獎勵頁,都只代表該頁面在記錄時所顯示的功能,不可用來驗證他人提供的收款地址。
如果品牌的社交帳號發布「新官方域名」,你可以把公告時間、發布帳號、對應連結和目前舊網址的狀態記錄下來,再獨立查另一個可靠渠道是否有相同說明。只有某個 Telegram 群組貼圖,而主站及客服都不能反向找到此公告時,不宜急於把收藏網址全部替換。遇到無法登入的情況,也可能是地區限制、維護或帳戶問題,不能只憑一個錯誤畫面斷定原站被停用。必要時暫停操作,避免在尋找新入口時暴露帳戶。
八品牌核對入口:品牌名稱與官方網域是兩個問題
以下集中列出 S198、78HK、852win、88TVB、和信娛樂、BCBC8、33ONE 及 DGFUN 的站內資料頁。這些頁面可協助辨認品牌名稱、介面分類及歷史資料,但站內評測連結並非品牌官方網域,也不構成牌照、營運者或當前鏡像授權證明。
 S198查看品牌評測資料
 78HK查看品牌評測資料
 852win查看品牌評測資料
 88TVB查看品牌評測資料
 和信娛樂查看品牌評測資料
 BCBC8查看品牌評測資料
 33ONE查看品牌評測資料
 DGFUN查看品牌評測資料
多網域及備用入口:先驗證關聯,再談官方鏡像
品牌資料中出現多個網域時,應逐個核對其來源、主網域、跳轉目的地、TLS 憑證及客服公告。以下只列作需要反向核實的多網域例子,不代表本站已確認它們目前均屬官方鏡像:
| 品牌資料 | 出現過的網域組合 | 必須完成的核驗 |
|---|---|---|
| 78HK | 78hk.com/78hk.net | 由既有可信入口逐一反向連出,記錄完整跳轉鏈及公告日期;未核實前不標記為官方。 |
| 和信娛樂 | HXYL9.COM/hx96.sbs | 核對主站、條款及客服是否明確確認兩個網域的用途、有效期與登入/支付分工。 |
共用 CDN、相同 IP、相似頁面、同一憑證簽發者或 SAN 清單有重疊,都不能單獨證明兩個網域由同一品牌營運。Cloudflare Edge 憑證只處理連線端點的 TLS;即使同一張憑證 SAN 同時列出多個主機名稱,也不能代替品牌對鏡像關係的正式確認。確認關係必須有可回查的可信來源,例如既有主站公告、帳戶內通知或從已知入口開啟的正式客服紀錄。
登入、客服同支付係最值得交叉核對的三個位置
登入
帳戶登入頁應同主站品牌識別一致,唔應突然要求在完全陌生頁輸入密碼。
客服
由主站開出的客服可以用來反查 WhatsApp、Telegram、Email 與電話。
收銀台
FPS、銀行、USDT 等收款資料應由登入後帳戶頁直接產生或展示。
完整網址核對紀錄:點樣做才方便日後回查?
一份實用的核對記錄至少包括品牌名稱、你原本打開的網址、來源渠道、最後停留的完整 URL、用途、畫面時間和核對結果。記下「已由既有主站確認」「已由可信客服交叉確認」「只找到社群傳言」「尚未確認」等不同狀態,遠比簡單打個安全或危險標籤更準確。特別是多網域平台,登入、遊戲大廳、活動頁及收銀台應逐項分開建檔,不要把其中一個入口的判斷擴大至全部。
建立記錄時,可配合瀏覽器歷史截圖和完整文字 URL;只有截圖往往看不清最末端網域,只有文字則看不到頁面提示與跳轉內容。兩者連同日期一起保存,日後更容易分辨是否真的換域。若有客服確認,記低會話 ID、聯絡入口、對方回覆時間及說明;不要只記一個容易更改的顯示名稱。日後品牌再次改版,也可以先查這份紀錄,而非重新靠搜尋結果猜測。
要向第三方求助或提交網站更正時,最好以最少必要資料說明:品牌、懷疑的網址、跳轉來源、何時出現、為甚麼與原來不同,以及是否已輸入過帳戶資料。切勿在公開留言貼出密碼、OTP、身份證件、完整銀行戶口或未遮蔽的會員交易截圖。若事件涉及已付款或資料外洩,應優先聯絡銀行、帳戶服務商或警方,網站更正不能代替緊急處理。
Scameter/Scameter+ 可協助檢查曾被回報的可疑網址、電話或帳戶,但沒有命中結果不等於官方或安全。另一方面,如果收到高風險提示,也仍應依據具體資訊進一步核對。香港警方反詐騙協調中心的18222 防騙諮詢可用於可疑詐騙查詢;如涉及實際損失,按官方指引報案和保存交易資料更為重要。
對於品牌經常更換入口的情況,還應保留一欄「確認有效期」:例如只標明某日曾經可用,而不是寫「永久官方」。網站可打開與營運授權是兩個議題,不要將客服證明或技術可用性寫成法律結論。若要了解香港的授權制度,應直接查看香港相關官方監管文件,而非由某個域名是否帶有 HK 字母推斷。
最後可用八品牌資料入口作索引,列出你需核對的每個品牌名稱和用途,但不要在沒有獨立證據時替外部域名打上官方認證。比較S198、78HK、852win、88TVB、和信娛樂、BCBC8、33ONE及DGFUN,重點都是建立可回查的來源鏈。對於未確認的跳轉,保留「待核實」標示,既減少誤導,也方便下次取得新證據時更新。
每次完成網址核對後,值得為自己保存一個不含敏感資料的簡短記錄,例如「10 月 24 日經既有入口進入,會員登入與收銀台使用不同網域;付款功能尚未核實」。下次遇到新廣告或陌生訊息,就可直接比較,而不必靠印象猜。記錄中應明確區分已驗證事項與純粹觀察:可以開啟、可以登入、客服可回覆、付款曾成功,都是不同等級的線索,全部都不足以直接證明香港法律授權。避免使用「永久安全」的簡化標籤。
點樣保存網址核對記錄?
| 欄位 | 建議記錄 |
|---|---|
| 品牌 | 平台名稱 |
| 入口來源 | 主站/App/客服/條款頁 |
| 起始網址 | 完整 URL |
| 最終網址 | 跳轉後完整 URL |
| 用途 | 登入/支付/客服/活動 |
| 核對日期 | YYYY-MM-DD |
相關文章
以下連結由對應文章分類自動生成;文章人工發布後,列表會自動更新。